
Scan-Engine · Laufendes Sicherheits-Monitoring
Läuft das alles wirklich – und ist die IT sicher? Die Scan-Engine beantwortet genau diese Frage.
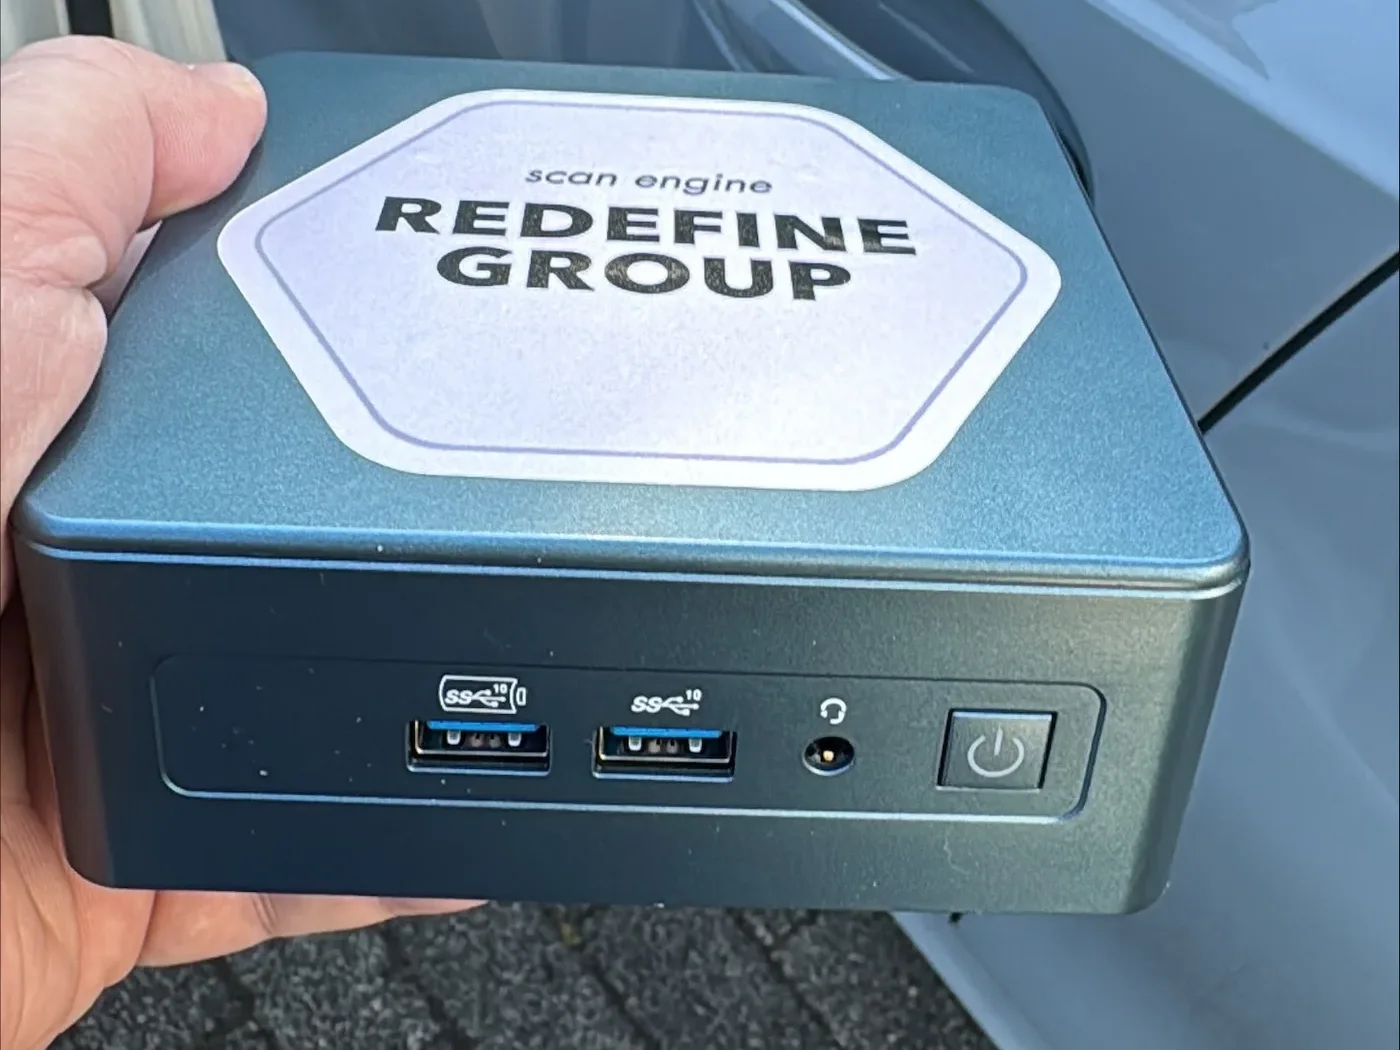
Die meisten Unternehmen betreiben längst Firewalls, Virenschutz, Backups und Monitoring. Trotzdem bleibt die entscheidende Frage offen. Die Scan-Engine ist unser Sicherheitsprodukt für den Mittelstand – Schwachstellen-Scan, Sicherheits-Monitoring und revisionssichere Protokollierung als Managed Security Service auf einer eigenen, abgeschotteten Appliance in Ihrem Haus. Sie prüft das Netz laufend auf Schwachstellen, sammelt die Informationen aus den vorhandenen Systemen an einem Ort und macht daraus eine klare, verständliche Einschätzung mit konkreten Handlungsempfehlungen.
- Lokal betrieben, kein Cloud-Zwang
- Herstellerneutral
- Verständliche Berichte mit Ampel
- Entwickelt und betrieben in der Redefine Group
Der feste Leistungskern
Überwachen ist das eine. Der Wert entsteht, wenn aus vielen Einzeldaten eine bewertete Lage wird.
Eine dedizierte Appliance, die lokal im Unternehmen betrieben wird. Sie überwacht das Netz kontinuierlich, sichert sich selbst ab und liefert regelmäßige Berichte. Sicherheitsdaten verlassen das Haus nicht. Betrieb und Auswertung übernehmen wir – Ihr IT-Team oder Ihr Dienstleister wird entlastet, nicht ersetzt.
Inventarisierung
Automatische Erkennung aller erreichbaren Geräte, Dienste und Softwarestände – auch Schatten-IT. Grundlage für alles Weitere.
Schwachstellen-Scans
Regelmäßige Prüfung gegen eine täglich aktualisierte, professionelle Schwachstellen-Datenbank. Ergebnisse priorisiert und in konkrete Schritte übersetzt.
Revisionssichere Protokollierung
Zentrale, manipulationsgeschützte Auswertung von Anmeldungen und Änderungen im Active Directory sowie von Firewall-Ereignissen – inklusive Angriffserkennung.
Selbstüberwachung
Die Appliance meldet ihren Betriebszustand täglich. Bleibt die Meldung aus, wird alarmiert.
Selbstsicherung
Zweistufiges, verschlüsseltes und wiederherstellungs-getestetes Backup mit Offline-Schutz – auf Wunsch in bestehende Backupsysteme integriert.
Abgeschottet und gehärtet
Eine kompromittierte Umgebung erreicht die Appliance nicht.
So ist die Scan-Engine gebaut:
- Eigenes Netzsegment, aus dem Produktivnetz nicht erreichbar, nicht in der Domäne
- Nur gesicherte Fernwartung, automatische Sicherheitsupdates, Angriffserkennung auf dem Gerät
- Verschlüsselte Datensicherung mit Offline-Schutz, Schlüssel zentral und offline
- Lokale Verarbeitung – personenbezogene Anteile ausschließlich zum Zweck der Sicherheitsüberwachung
Was unbemerkt bleibt – und was die Engine daraus macht
Die eigentliche Stärke liegt im Zusammenführen.
Die Scan-Engine bindet vorhandene Sicherheits- und Betriebssysteme ein, sofern eine geeignete Schnittstelle besteht, und bewertet deren Daten gemeinsam. Sie ist an keinen Hersteller gebunden. Neue Quellen lassen sich ergänzen, ohne die Appliance zu tauschen – vorhandene Investitionen bleiben erhalten.
-
Schwachstellen- und Netzwerkscans
Offene Lücken, Fehlkonfigurationen und vergessene Geräte fallen erst auf, wenn sie jemand ausnutzt.
Priorisierte Handlungsschritte statt einer Liste ohne Reihenfolge.
-
Active Directory
Ein Konto bekommt still zusätzliche Rechte – und niemand sieht die Anmeldungen dazu.
Missbrauch und Insider-Risiken werden früh erkannt.
-
Firewall-Protokolle
Die Firewall protokolliert jeden Zugriff – gelesen wird das Protokoll nie.
Angriffslage sichtbar, Regelqualität prüfbar.
-
Backups
Der Job meldet „erfolgreich” – ob wirklich alles gesichert ist, zeigt sich im Ernstfall.
Erfolg, Aktualität und Reichweite belegt statt vermutet.
-
Monitoring- und Betriebssysteme
Kapazitätsgrenzen und schleichende Störungen zeigen sich erst beim Stillstand.
Ausfälle vermeiden, bevor sie eintreten.
-
Endpoint-Virenschutz
Einzelne Geräte fallen aus der Verteilung, hängen bei den Updates zurück oder sind gar nicht geschützt.
Schutzlücken gezielt schließen, Gerät für Gerät.
-
Fernwartungszugänge
Zugänge von Dienstleistern und Herstellern bleiben bestehen, lange nachdem sie gebraucht wurden.
Wer, wann, von wo – Zugriff wird nachvollziehbar.
-
Weitere Geräte im Netz
Drucker, Telefonanlage und OT/IoT-Geräte hängen am selben Netz und schreiben Logs, die keiner ansieht.
Sicherheitsrelevante Ereignisse laufen mit ein.
-
E-Mail-Sicherheit
Der Filter arbeitet unsichtbar – was er täglich abfängt, lässt sich niemandem zeigen.
Abgewehrte Spam-, Malware- und Phishing-Mails werden ausgewiesen.
Aus Daten werden Entscheidungen
Rohdaten und Alarme gibt es genug. Die Scan-Engine verdichtet sie zu einer bewerteten Lage.
Regelmäßig, verständlich und modular: Der Grundbericht enthält Gesamteinschätzung, geprüfte Geräte, priorisierte Schwachstellen mit Umsetzungsanleitung und den Nachweis der lückenlosen Überwachung. Weitere Abschnitte – abgewehrte Angriffe, behobene Schwachstellen, E-Mail-Sicherheit, Endpoint-Schutz – erscheinen nur, wenn Daten vorliegen.
Verdichten und priorisieren
Aus tausenden Ereignissen werden wenige relevante Punkte. Die kritischsten Risiken zuerst, pro Gerät aufgeschlüsselt.
Übersetzen und bewerten
Technische Befunde werden in verständliche Aussagen und konkrete Umsetzungsanleitungen überführt. Eine Ampel und ein Kernsatz sagen, wo das Unternehmen steht.
Nachweisen
Belegt lückenlos, dass Überwachung und Sicherung tatsächlich liefen – für Prüfer, Kunden und Versicherer. Liefert Nachweise und Maßnahmen für TISAX/VDA-ISA, ISO 27001, NIS2 und DSGVO.
Für wen
Für Entscheider und für IT-Teams.
Die Appliance sammelt und bewertet, das Team setzt gezielt um. Bestehende Werkzeuge werden eingebunden – kein Reißbrett-Umbau der Umgebung.
Für Entscheider
- Risikolage auf einen Blick – Ampel und Kernsatz, ohne IT-Fachwissen lesbar
- Audit- und Haftungssicherheit – revisionssichere Protokolle als belastbarer Nachweis
- Investitionsschutz – vorhandene Technik wird bewertet und genutzt, nicht vorschnell ersetzt
- Datensouveränität – lokaler Betrieb, Sicherheitsdaten bleiben im Haus
- Planbarkeit – wiederkehrende, vergleichbare Berichte statt punktueller Momentaufnahmen
Für IT-Abteilungen und Dienstleister
- Weniger Rauschen, mehr Wirkung – priorisierte Handlungsempfehlungen statt einer Flut aus Einzelalarmen
- Entlastung knapper Ressourcen – fertige nächste Schritte samt Anleitung
- Nachweis der eigenen Arbeit – belegbar, dass überwacht, gepatcht und gesichert wurde
- Klare Aufgabenteilung – die Appliance sammelt und bewertet, das Team setzt um
- Modular – zusätzliche Datenquellen und Berichtsabschnitte lassen sich schrittweise freischalten
Ergänzt, ersetzt nicht: Das Betriebs-Monitoring prüft, ob ein Dienst läuft und die Platte voll ist. Die Firewall schützt am Perimeter. Ein Sicherheitsaudit ist eine Momentaufnahme. Die Scan-Engine schaut laufend ins Innere des Netzes – ob Sie angreifbar sind und ob Sie angegriffen werden – und liefert die dauerhafte Evidenz zwischen zwei Audits.
Häufige Fragen
Was Unternehmen zur Scan-Engine wissen wollen.
Wir haben schon Firewall, Virenschutz und Monitoring. Wozu noch eine Scan-Engine?
Genau diese Systeme wertet die Scan-Engine aus. Sie ersetzt sie nicht, sondern führt ihre Daten zusammen und beantwortet die Frage, die keines der Einzelsysteme beantwortet: Läuft das alles wirklich, und wo stehen wir? Dazu kommen regelmäßige Schwachstellen-Scans im Inneren des Netzes, die eine Firewall nicht leistet.
Verlassen unsere Sicherheitsdaten das Haus?
Nein. Die Appliance wird lokal in Ihrem Unternehmen betrieben, in einem eigenen, abgeschotteten Netzsegment. Die Auswertung erfolgt vor Ort, es gibt keinen Cloud-Zwang. Personenbezogene Anteile werden ausschließlich zum Zweck der Sicherheitsüberwachung verarbeitet.
Was passiert, wenn die Appliance selbst angegriffen wird?
Sie ist aus dem Produktivnetz nicht erreichbar und nicht Mitglied der Domäne – eine kompromittierte Umgebung kommt nicht an sie heran. Sie meldet täglich ihren Betriebszustand, sichert sich verschlüsselt mit Offline-Schutz und wird mit automatischen Sicherheitsupdates gepflegt.
Wir haben einen externen IT-Dienstleister. Passt das zusammen?
Ja. Die Scan-Engine ist herstellerneutral und bindet die vorhandene Umgebung ein, statt sie umzubauen. Ihr Dienstleister bekommt priorisierte, umsetzbare Handlungsschritte und kann seine Arbeit gegenüber Ihnen belegen. Das entlastet, es ersetzt niemanden.
Ist die Scan-Engine ein Schwachstellen-Scanner, ein SIEM oder ein Managed Security Service?
Von allem der Teil, der im Mittelstand tatsächlich gebraucht wird: regelmäßiger Schwachstellen-Scan (Vulnerability Scan) mit Schwachstellenmanagement, zentrale Log-Auswertung mit Angriffserkennung wie bei einem SIEM, Überwachung von Firewall, Active Directory, Backup und Virenschutz – und das Ganze als Managed Security Service, bei dem wir Betrieb und Auswertung übernehmen. Ein Penetrationstest wird dadurch nicht ersetzt, aber sinnvoll ergänzt: Der Pentest ist die Momentaufnahme, die Scan-Engine der laufende Nachweis dazwischen – für ISO 27001, NIS2, TISAX und die DSGVO.
Wie sieht der Einstieg aus?
Ein kurzes Gespräch genügt, um den passenden Leistungsumfang zu bestimmen. Wir bewerten die vorhandene Umgebung, benennen die schnell wirksamen Maßnahmen und richten die Scan-Engine passend ein. Der Umfang wird gemeinsam festgelegt und kann später erweitert werden, in der Regel ohne Austausch der Appliance.
Der nächste Schritt
Wo steht Ihre IT wirklich?
Wir bewerten die vorhandene Umgebung, benennen die schnell wirksamen Maßnahmen und richten die Scan-Engine passend ein.